


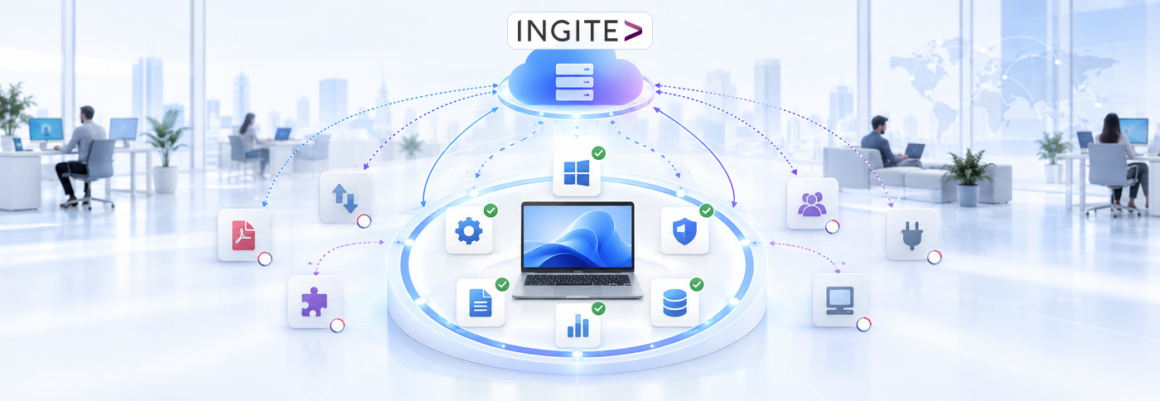
Respuesta rápida
La mayoría de los programas de parches solo cubren el sistema operativo y los pocos aplicativos que la propia TI instaló — todo lo demás sigue sin actualizar hasta que un incidente obliga a alguien a mirar.
- 56% de las organizaciones aún temen estar expuestas a vulnerabilidades conocidas y sin corregir
- Solo 49% incluye aplicaciones de terceros en su proceso de parcheo, aunque 74% ya sufrió una vulnerabilidad proveniente de una app de terceros
- La brecha rara vez es la herramienta — es decidir, entre equipos, quién es dueño de qué
Todo informe de parches se ve limpio a primera vista. Marcas verdes, un porcentaje de cumplimiento alto, panel cerrado por otra semana.
Haga una pregunta más difícil y el panorama cambia: parcheado comparado con qué — ¿el sistema operativo, o cada ejecutable que corre en esa máquina?
Para la mayoría de los equipos de TI, la respuesta honesta es el sistema operativo, más lo que la propia TI empujó.
Todo lo demás — el editor de PDF que un diseñador instaló hace dos años, el cliente de transferencia de archivos que finanzas usa una vez por trimestre, la extensión de navegador que nadie recuerda haber aprobado — está corriendo con el tiempo contado.
Un ciclo de parches no es un solo evento. Son decenas de ellos, superpuestos, uno por proveedor, y la mayoría nunca tuvo un ticket abierto para empezar.
El ciclo de parches que nunca termina de verdad
La gestión de parches se volvió más rápida. La proporción de organizaciones que despliega actualizaciones en un plazo de seis días tras el lanzamiento casi se cuadruplicó entre 2023 y 2026 — de 15% a 59%, según el State of Patch Management Report 2026, de Adaptiva en alianza con Demand Metric, con más de 200 profesionales de seguridad y TI encuestados.
La velocidad subió. La confianza no la siguió al mismo ritmo.
El cuello de botella es la coordinación, no la herramienta
Más del 60% de las organizaciones aún depende de pasos manuales en algún punto del ciclo de parcheo, y solo el 8% reporta ejecución totalmente autónoma hoy, según el mismo informe. El resto queda a mitad de camino — lo bastante automatizado para parecer moderno, lo bastante manual para dejar brechas en el traspaso entre seguridad, operaciones de TI y quien sea dueño de una aplicación en particular.
Es en ese traspaso donde el software de terceros se escapa. Nadie es dueño claro de él, así que nadie agenda su actualización.
| Capa de software | ¿Suele cubrirse? | Quién es dueño | Si queda fuera |
|---|---|---|---|
| Actualizaciones del sistema operativo | Sí, automatizado | TI / herramienta de parcheo | Raro — se detecta rápido |
| Apps esenciales (navegador, cliente VPN, suite de oficina) | Generalmente | TI | Ocasional, se detecta en auditorías |
| Software de nicho o de un área específica (lectores de PDF, plugins, utilidades) | Muchas veces no | Quien lo instaló | Silencioso — solo aparece tras un incidente |
| Herramientas instaladas por el propio usuario / shadow IT | Casi nunca | Usuario final | Invisible para TI por completo |
Lo que un informe de parches «en verde» no muestra
Qué máquinas terminaron realmente la instalación
Un envío marcado como «desplegado» no es lo mismo que una instalación completada en todos los endpoints. Los portátiles que estaban en suspensión, fuera de la VPN o a mitad de un reinicio en el momento equivocado salen silenciosamente del conteo — y quedan fuera hasta que alguien haga una segunda revisión.
Qué aplicaciones nunca entraron en el alcance
Una política de parches construida en torno al sistema operativo y una lista corta de apps aprobadas va a reportar 100% de cumplimiento contra esa lista — y no dirá nada sobre todo lo que queda fuera de ella.
Quién autorizó la excepción, y por qué
Toda flota tiene máquinas corriendo una versión antigua porque actualizar rompe algún flujo de trabajo. Esa excepción suele ser un acuerdo verbal, no una aceptación de riesgo documentada y con plazo.
Cuánto duró realmente la ventana de exposición
«Parcheado» indica el estado final. No indica cuántos días estuvo abierta la vulnerabilidad antes de eso, ni si algo tocó la máquina durante esa ventana.
Un auditor no pregunta si existe una política de parches. Pide demostrar qué máquinas fueron cubiertas, en qué fecha, y qué pasó con las que quedaron fuera. «Creemos que el cumplimiento es alto» es una opinión. Un registro de implementación con marca de tiempo por dispositivo es evidencia.
Un panel de 100% de cumplimiento solo mide el software que alguien decidió contar.
No es un problema de disciplina, es un problema de visibilidad
La mayoría de los equipos de TI responsables del parcheo no son negligentes. Trabajan a partir de un inventario incompleto, actualizando lo que pueden ver y esperando que el resto sea demasiado pequeño para importar.
Rara vez lo es. Cada portátil acumula software que nadie registró: instalaciones de prueba que nunca se quitaron, herramientas que dejó un contratista, utilidades descargadas para resolver un problema puntual en 2024 que siguen corriendo en 2026.
Coordinar «quién es dueño de qué» entre seguridad, operaciones de TI y jefes de área solo funciona si existe una lista compartida y actualizada en torno a la cual coordinar. Sin eso, el 74% que señala la coordinación como su mayor desafío está coordinando en torno a una suposición.
Cerrando la brecha, en orden
- Inventariar antes de parchear.Levantar una lista completa y actual del software instalado en cada endpoint — no solo lo que TI implementó a propósito.
- Priorizar por exposición, no por proveedor.Un lector de PDF poco conocido con un CVE público pesa más que una app popular con historial limpio.
- Asignar un dueño a cada categoría.El sistema operativo, las apps esenciales y el software de terceros necesitan un nombre asociado, no la suposición compartida de que alguien más se encarga.
- Desplegar desde una plataforma central, y luego verificar.Una implementación marcada solo como «enviada» no es lo mismo que una confirmada instalada en cada máquina — cierre ese ciclo con un proceso de distribución de software centralizada que informa de vuelta por dispositivo.
La confirmación silenciosa por dispositivo importa más que el envío en sí. Una herramienta de implementación que solo registra «tarea enviada» no puede decir cuáles máquinas offline, a mitad de una actualización o bloqueadas por política nunca recibieron el parche en realidad — y esas son exactamente las que un atacante encuentra primero.
Cómo ayuda INGITE
Cloud Software Deployment
Despliegue software, parches y actualizaciones en toda la flota desde una sola consola, con confirmación por dispositivo en lugar de una suposición de «tarea enviada» — incluidas las aplicaciones de terceros que la mayoría de los ciclos de parcheo dejan pasar.
Cloud EndPoint Security
Vea qué endpoints están realmente expuestos, conecte esa vista con el estado real de implementación, y convierta «creemos que el cumplimiento es alto» en un número defendible en una auditoría.
¿Sabe realmente qué sigue sin parchear en su flota?
Antes de que salga el próximo informe de parches, responda con honestidad:
- ¿Su política de parches lista cada aplicación de la flota, o solo las que instaló TI?
- ¿Puede nombrar, ahora mismo, cada máquina que no confirmó una instalación exitosa en el último ciclo?
- Si una app de terceros en el portátil de un empleado tuviera hoy un CVE público, ¿lo sabría?
- ¿Su lista de excepciones actual está registrada, fechada y con dueño — o vive en la memoria de alguien?
Si la respuesta honesta a más de una de estas es «no», el problema no es esfuerzo. Es que nadie puede parchear software que no puede ver.
¿Qué es la gestión de parches de aplicaciones de terceros?
¿Por qué los informes de parches muestran alto cumplimiento aunque queden vulnerabilidades abiertas?
¿Cuántas organizaciones parchean aplicaciones de terceros?
¿Cuál es el mayor desafío en la gestión de parches hoy?
Parchee lo que realmente puede ver
Una plataforma de implementación que confirma cada instalación, en cada dispositivo, incluido el software que nadie recuerda haber aprobado.